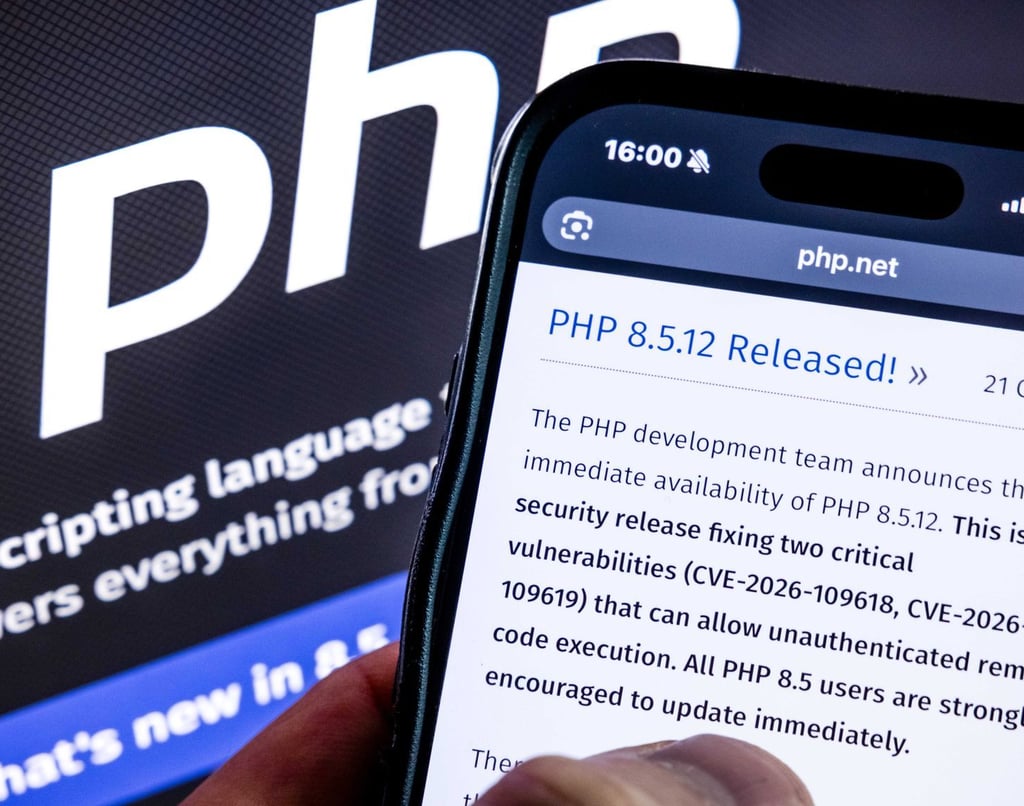
Der Vorfall im sachsen-anhaltischen Altkreis Köthen liest sich auf den ersten Blick wie eine regionale Randnotiz: Wegen akuter Sicherheitswarnungen schalteten der Landkreis und mehrere Kommunen am späten Mittwochnachmittag vorsorglich ihre Server ab, um Schadcode-Angriffe zu verhindern. Doch hinter dieser lokalen Notbremsung verbirgt sich ein globales, systemisches Risiko für die gesamte Wirtschaft.
Ausgelöst wurde der Alarm durch eine Warnung der PHP Foundation vor zwei kritischen Sicherheitslücken in ihrer Webserver-Software. Da PHP das Fundament für schätzungsweise über 75 Prozent aller Websites weltweit bildet – darunter unzählige Content-Management-Systeme, E-Commerce-Plattformen und interne Unternehmensportale –, sind die Implikationen für den DACH-Raum und die globale Wirtschaft immens. Es zeigt sich erneut: Die digitale Supply Chain der Realwirtschaft ruht auf einem Fundament, das oft von unbezahlten Entwickler-Gemeinschaften instand gehalten wird.
Die Achillesferse der digitalen Wirtschaft
In der modernen Betriebswirtschaft gilt Effizienz als oberstes Gebot. Die Nutzung von Open-Source-Software (OSS) wie PHP, Linux oder Apache hat Unternehmen über die vergangenen zwei Jahrzehnte hinweg schätzungsweise Hunderte Milliarden Euro an Lizenzgebühren gespart. Fast jedes moderne digitale Geschäftsmodell basiert auf diesen frei verfügbaren Bausteinen.
Das Problem dabei ist das sogenannte Allmendekriterium: Während die gesamte globale Wirtschaft von der Software profitiert, wird die Instandhaltung oft nur von einer Handvoll Entwicklern getragen. Die PHP Foundation versucht seit einigen Jahren, diese Struktur zu professionalisieren, ist jedoch stark auf Sponsoring angewiesen. Tritt in einer solchen Kernkomponente eine kritische Schwachstelle auf, gerät das gesamte Kartenhaus ins Wanken.
Für Unternehmen bedeutet dies ein unkalkulierbares operationales Risiko. Im Fall von Köthen war die präventive Abschaltung der Server die einzig logische Konsequenz, um ein Übergreifen potenzieller Angriffe auf sensible Netze zu verhindern. Im privaten Sektor kann ein solcher erzwungener Offline-Zustand jedoch binnen Stunden Millionenverluste nach sich ziehen.
Die ökonomische Dimension von IT-Ausfällen
Wenn Server abgeschaltet werden müssen, steht der Betrieb still. Im produzierenden Gewerbe oder im E-Commerce führt dies zu sofortigen Umsatzeinbußen. Laut Branchenberechnungen kostet eine Stunde ungeplante Downtime im gehobenen Mittelstand schnell fünf- bis sechsstellige Beträge. Hinzu kommen die Kosten für die Incident-Response-Teams, die forensische Aufarbeitung und das anschließende Patch-Management unter extremem Zeitdruck.
- Die indirekten Kosten wiegen oft noch schwerer:
- **Vertrauensverlust:** Kunden und Partner verlieren das Vertrauen in die digitale Lieferfähigkeit.
- **Haftungsrisiken:** Mit dem Inkrafttreten strengerer europäischer Richtlinien wie NIS-2 werden Vorstände und Geschäftsführer bei Versäumnissen in der IT-Sicherheit persönlich in die Pflicht genommen.
- **Versicherungsprämien:** Cyber-Versicherungen fordern immer striktere Nachweise über ein funktionierendes Schwachstellen-Management. Wer hier nachlässig agiert, verliert seinen Versicherungsschutz.
Regulatorischer Druck erhöht den Investitionszwang
Der Vorfall verdeutlicht, warum das Thema Cybersecurity längst die Ebene der IT-Abteilungen verlassen hat und im Risikomanagement der C-Suites angekommen ist. Mit der Umsetzung der EU-Richtlinie NIS-2 müssen Unternehmen kritischer Sektoren – wozu mittlerweile auch viele mittelständische Zulieferer und Maschinenbauer gehören – nachweisen, dass sie ihre digitale Lieferkette absichern. Ein einfaches Vertrauen darauf, dass Open-Source-Komponenten schon irgendwie sicher sein werden, reicht rechtlich nicht mehr aus.
Das zwingt Unternehmen zu signifikanten Investitionen. Gefragt sind hierbei automatisierte Patch-Management-Systeme, kontinuierliches Vulnerability-Scanning und die Implementierung von Zero-Trust-Architekturen. Auch der Trend hin zu managed Cloud-Infrastrukturen dürfte sich beschleunigen, da große Hyperscaler wie AWS, Microsoft Azure oder Google Cloud Sicherheitsupdates oft schneller und großflächiger einspielen können, als es eine interne IT-Abteilung im Mittelstand vermag.
Fazit für Investoren und Entscheider
Für den Kapitalmarkt zeichnet sich ab, dass IT-Sicherheit kein temporärer Hype, sondern ein dauerhafter struktureller Wachstumsmarkt bleibt. Auch wenn die Bewertungen im Cybersecurity-Sektor nach den Exzessen der Pandemie-Jahre konsolidiert haben, bleibt der fundamentale Bedarf an Sicherheitslösungen ungebrochen.
Unternehmen, die jetzt nicht massiv in die Absicherung ihrer digitalen Lieferketten investieren, riskieren nicht nur Reputationsschäden, sondern im Ernstfall ihre operative Existenz. Der Fall im Altkreis Köthen mag lokal gelöst worden sein – als Warnschuss für die deutsche Wirtschaft sollte er jedoch weithin Gehör finden.